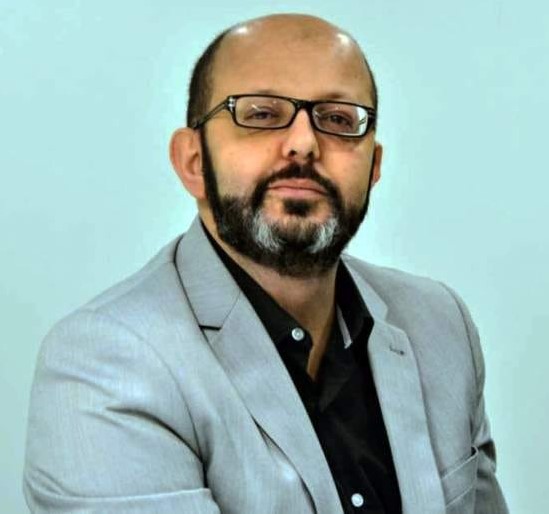
Fernando Cocho, socio fundador de H4dm: “La IA y los sistemas tecnológicos no tienen límite y tampoco tienen moral”
Analista de Inteligencia, riesgos a la seguridad nacional y profesor de metodología de Inteligencia y creación de unidades de Inteligencia. Fernando Cocho es fundador de la consultora H4dm especializada en Inteligencia. Máster: en inteligencia, logística integral, ciber delito y ciber terrorismo, máster en información internacional, máster en gestión de calidad aplicada, máster en radiodifusión, máster en gestión del conocimiento. Cocho es especialista en riesgos en infraestructuras críticas, especialista en sesgos cognitivos e interrogatorios. Además de experto en evaluación de competencias y formación, así como radicalización en redes sociales y captación.
– La geopolítica se libra cada vez más también en el ciberespacio ¿qué cambios está viendo en las amenazas y hasta qué punto podemos seguir distinguiendo entre ciberdelincuencia, espionaje y operaciones vinculadas a Estados?
Ya no hay diferencias sustanciales puesto que cada vez más hay cruces de intereses y los Estados utilizan como herramientas a ciber delincuentes para sus operaciones encubiertas y para acciones que están en los límites legales.
-Usted pronunciará la ponencia de apertura de esta XI edición del Congreso de Tecnologías Emergentes bajo el título “El nuevo orden global; qué está pasando realmente”, ¿Cuáles son las ideas principales con las que los asistentes deben quedarse de esta ponencia?
Las cosas ya nunca serán lo que parece, ahora hay nuevas reglas que se están configurando para responder a las nuevas geopolíticas, realmente las reglas que nos habíamos dado y que al menos en apariencia eran las que cumplíamos todos, ahora ya de forma directa se dividen entre los que ejercen “la razón de la fuerza” y quienes tienen que someterse a un bloque de intereses determinado.
Quedarán 2 ó 3 bloques de presión geopolítica y Europa no está entre ellos. El descaro con el que ahora las cosas se dicen por parte de quienes ostentan el poder nos da la pista de lo que es “el nuevo orden mundial”: una tensión permanente entre los grandes y pactos “bajo la mesa” para repartirse el mundo.
– La inteligencia artificial está multiplicando las capacidades tanto de quienes atacan como de quienes defienden. ¿Qué amenaza asociada a la IA cree que las empresas están todavía infravalorando?
Que la IA y los sistemas tecnológicos no tienen límite y tampoco tienen moral, reproducen los sesgos de quienes les programan y por tanto las consecuencias en la cadena lógica será en ocasiones incontrolable. Cada vez será más caro el uso de la IA y muchos dependerán de uno o dos proveedores detrás de los cuales habrá gobiernos.
-Europa habla cada vez más de soberanía y autonomía tecnológica. Desde el punto de vista de la ciberseguridad, ¿hasta qué punto depender de tecnologías, infraestructuras cloud, software o proveedores de terceros países puede convertirse en una vulnerabilidad estratégica para empresas y gobiernos?
Es la más grave vulnerabilidad puesto que las puertas traseras y los programas están hechos para controlar y saber “bajo licencias” todo lo que el otro sabe. La soberanía no se improvisa y hasta conseguirla pasará tiempo, y no tengo claro que los grandes nos dejen ser “soberanos”.
–¿Por qué sigue siendo tan difícil que empresas, administraciones y países compartan información sobre ciberataques y qué tendríamos que cambiar para pasar de una seguridad individual a una verdadera defensa colectiva?
Por que demostrarían sus puntos débiles. Mientras no pensemos en tareas colectivas no se logrará. Y siempre, la defensa colectiva, termina convirtiéndose en sentimientos soberanistas.
-¿Qué le respondería a un CEO que le preguntara cuáles son las tres decisiones que debería tomar este año para que su empresa sea realmente más resiliente ante un ciberataque?
Formación constante, concienciación de los riesgos y humildad en el cumplimiento de los procedimientos de seguridad.
–Y con la vista puesta en unos años vista ¿qué le preocupa más, que los atacantes dispongan de tecnologías cada vez más poderosas o que las organizaciones no sean capaces de adaptarse a la velocidad?
Ambas cosas son lo mismo, ya que nunca podremos tener las mismas tecnologías que los atacantes sin apoyo institucional. Por eso China y sus empresas van de la mano, y la velocidad tecnológica de avanzar en capacidades llegará un momento en que provocarán que el propio sistema “elimine” lo accesorio. Los atacantes, cada vez, serán más difusos. No sabemos en realidad qué quieren o quiénes son. La atribución de identidad de los atacantes es muy difícil y es una carrera sin fin.