Carmen Serrano, directora de TALAIA (CSIRT-CV): “La transición poscuántica no es algo que podamos dejar para cuando llegue el ordenador cuántico”
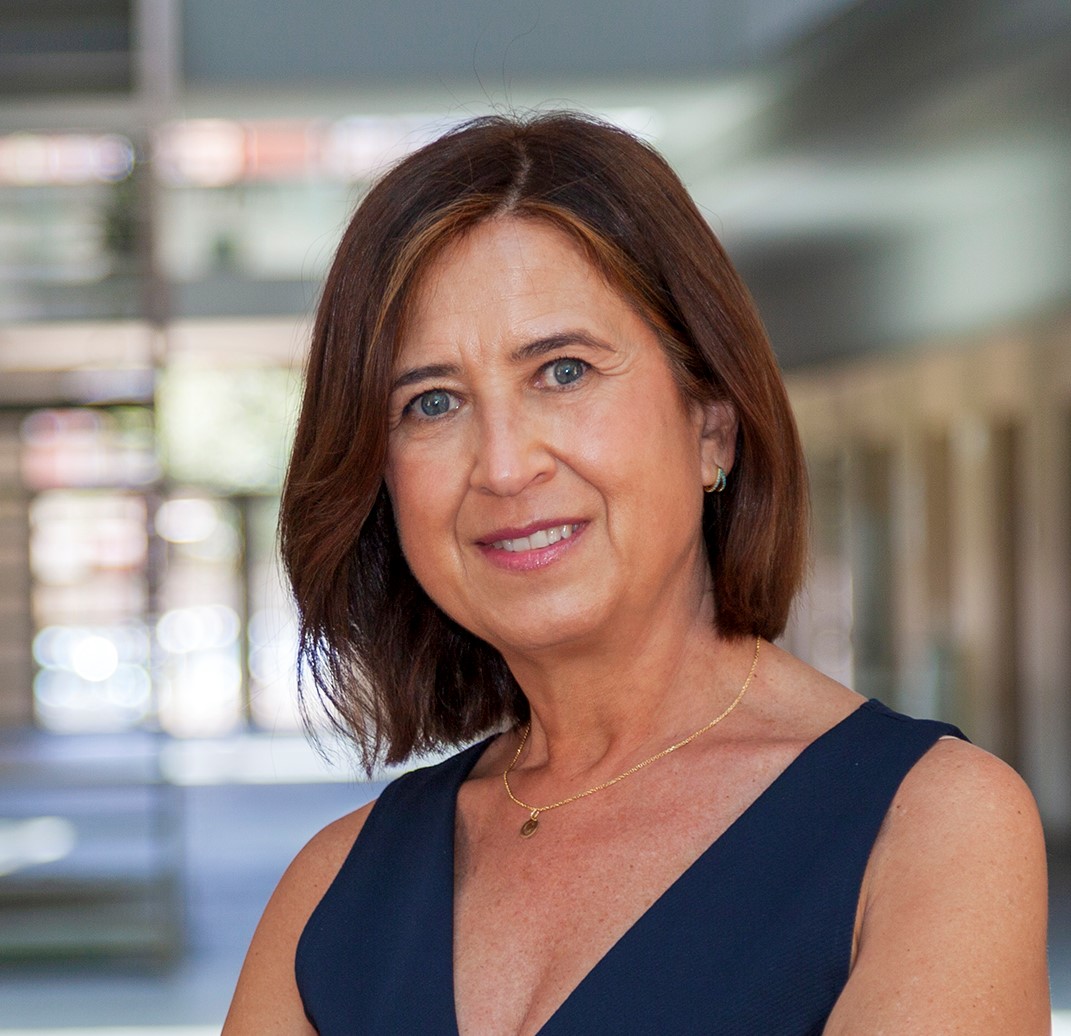
Carmen Serrano Durbá es subdirectora general de Ciberseguridad de la Generalitat Valenciana y directora de TALAIA, Centro Valenciano de Ciberseguridad.
Licenciada en Informática por la Universitat Politècnica de València, es funcionaria de carrera del cuerpo superior técnico de ingeniería informática.
Desde 2012 lidera la estrategia de ciberseguridad de la Administración autonómica.
Coordina el Grupo de Trabajo de Seguridad de la Información de la CITSA y representa a la Comunitat Valenciana en distintos grupos nacionales de seguridad.
Es ponente habitual en congresos y cuenta con amplia experiencia docente.
En 2017 recibió un Premio SIC por su trayectoria como CISO y actualmente dirige el desarrollo de la estrategia de seguridad de la Generalitat y de TALAIA.
-Desde su experiencia en ciberseguridad, ¿cuáles considera que son los principales riesgos de la dependencia tecnológica y qué medidas deberían adoptar las administraciones y las empresas para avanzar hacia una mayor autonomía tecnológica?
Para mí, el problema de la dependencia tecnológica aparece cuando dejamos de tener capacidad de elegir. No se trata de prescindir de los grandes proveedores ni de querer hacerlo todo nosotros, porque tampoco sería realista, sino de evitar quedar cautivos de una tecnología o de un proveedor. Para ello, tenemos que identificar qué es realmente crítico, diversificar proveedores, apostar por estándares abiertos e interoperables, disponer de planes que garanticen la portabilidad y el control de nuestros datos. Y, algo muy importante, mantener capacidades y conocimiento propios, porque podemos externalizar servicios, pero no el control sobre nuestra tecnología. El objetivo final es poder cambiar cuando sea necesario y garantizar que nuestros servicios sigan funcionando.
– ¿Qué consecuencias puede tener avanzar en la digitalización sin incorporar la ciberseguridad para la competitividad del tejido empresarial valenciano y qué decisiones deberían priorizar las compañías para garantizar la seguridad y resiliencia digital?
La digitalización genera muchísimas oportunidades, pero si no va acompañada de ciberseguridad también aumenta la exposición y puede afectar directamente a la competitividad. Un incidente puede parar la actividad, afectar a clientes y proveedores y generar una pérdida de confianza y un daño reputacional importante. Por eso, todo proyecto de digitalización tiene que incorporar desde el principio su componente de seguridad, no añadirlo después. Tenemos que saber qué es crítico, protegerlo adecuadamente y estar preparados para responder, recuperarnos y seguir funcionando cuando algo ocurra. Al final, la seguridad y la resiliencia también son competitividad.
– ¿Cómo está cambiando la inteligencia artificial la gestión de las amenazas digitales y qué desafíos plantea para la seguridad de las empresas y las administraciones públicas?
La amenaza de la IA respecto a las vulnerabilidades ha dejado de serlo para convertirse en una realidad, un peligro. La IA ofensiva no introduce amenazas nuevas: colapsa los plazos de las que ya conocemos. Además, pone capacidades de ataque al alcance de quienes antes no las tenían: ya no hace falta ser un experto para lanzar determinados ataques. El atacante ahora opera a velocidad de máquina, en paralelo y sin descansar. La respuesta no debe limitarse a la adquisición de nuevas herramientas, exige rediseñar los procesos.
Nuestros procesos de parcheo, cambios o contratación siguen funcionando en semanas o meses, mientras que la IA ofensiva ya opera en horas. No basta con correr más ni con incorporar IA defensiva: hay que cambiar la forma en que trabajamos y diseñamos nuestros sistemas. El objetivo debe ser que, aunque existan vulnerabilidades, sean difíciles de explotar gracias a la automatización, el aislamiento y la defensa en profundidad.
En este contexto, la ventaja competitiva ya no estará sólo en reaccionar más rápido, sino en construir sistemas que aguanten por defecto, donde la seguridad no dependa únicamente del tiempo de respuesta, sino del propio diseño del entorno.
– Usted participará en la mesa de debate “Soberanía tecnológica y autonomía estratégica: del discurso a la decisión empresarial”, en el marco de la IX edición del Congreso de Tecnologías Emergentes. ¿Cuáles son las principales ideas que quiere destacar y qué mensaje le gustaría trasladar a las empresas y profesionales asistentes?
El mensaje que me gustaría trasladar es que la soberanía tecnológica no es una cuestión teórica, sino una cuestión de resiliencia y de competitividad. Una empresa que no sabe de qué tecnologías depende o que no puede cambiar de proveedor sin comprometer sus datos o su actividad tiene un riesgo estratégico. Por eso debemos incorporar esa visión a las decisiones tecnológicas y de negocio: conocer nuestras dependencias, diversificar, exigir interoperabilidad y portabilidad y mantener capacidades propias. No se trata de ser autosuficientes, sino de no perder nunca la capacidad de decidir.
– ¿Hasta qué punto estamos preparados para afrontar la era poscuántica y qué deberían empezar a hacer ya las organizaciones para anticiparse a sus riesgos?
Creo que todavía tenemos mucho camino por recorrer, pero lo importante es entender que la transición poscuántica no es algo que podamos dejar para cuando llegue el ordenador cuántico.
Las organizaciones deberían empezar ya por saber dónde utilizan criptografía, qué información necesitan proteger durante muchos años y qué sistemas van a tener que adaptar. Especialmente porque existe el riesgo de que alguien capture hoy información cifrada para intentar descifrarla en el futuro, lo que se conoce como harvest now, decrypt later.
Por eso, para mí la clave es no esperar, pero tampoco precipitarse: tenemos que empezar ya a trabajar en una hoja de ruta para la transición poscuántica, identificando dónde usamos criptografía, qué es más crítico y qué debemos priorizar. Y, al mismo tiempo, tenemos que estar muy atentos a cómo evoluciona la tecnología, porque estamos ante un ámbito que avanza muy rápido y tendremos que ir adaptando esa hoja de ruta. El objetivo es preparar una transición ordenada e incorporar la agilidad criptográfica en los nuevos sistemas. En definitiva, la era poscuántica hay que empezar a prepararla ahora, sin perder de vista cómo evoluciona la tecnología.
– Desde su responsabilidad en la Generalitat Valenciana y al frente de Talaia, ¿qué papel pueden desempeñar las administraciones públicas para ayudar a las empresas, especialmente a las pymes, a mejorar su protección digital y desarrollar capacidades tecnológicas propias?
Creo que las administraciones tenemos un papel importante, sobre todo porque no todas las empresas tienen los mismos recursos ni las mismas capacidades para protegerse. Tenemos que acercar la ciberseguridad a las pymes, ayudarles a conocer sus riesgos, facilitarles herramientas, formación y asesoramiento. Pero también debemos contribuir a que las empresas desarrollen capacidades y conocimiento propios, impulsando la formación, la innovación y la colaboración entre administración, empresas y universidades. Desde TALAIA, esa es precisamente la visión que debemos tener: no solo ayudar a proteger, sino contribuir a generar un ecosistema empresarial más preparado, más resiliente y con mayor autonomía tecnológica.